

Gennembrud og forskning·6. oktober kl. 00:26
AI-agenter stoler blindt på hinanden - og det kan angribere udnytte
AI-genereret og kontrolleret ud fra de angivne kilder herunder.
Sikkerhedsforsker Syed Anas Mohiuddin har vist, at angribere kan sende skadelige instruktioner fra én AI-agent til en anden via protokollen MCP, fordi agenterne stoler på hinanden. Har din virksomhed AI-agenter koblet sammen internt, er det værd at spørge leverandøren, hvordan de er sikret.
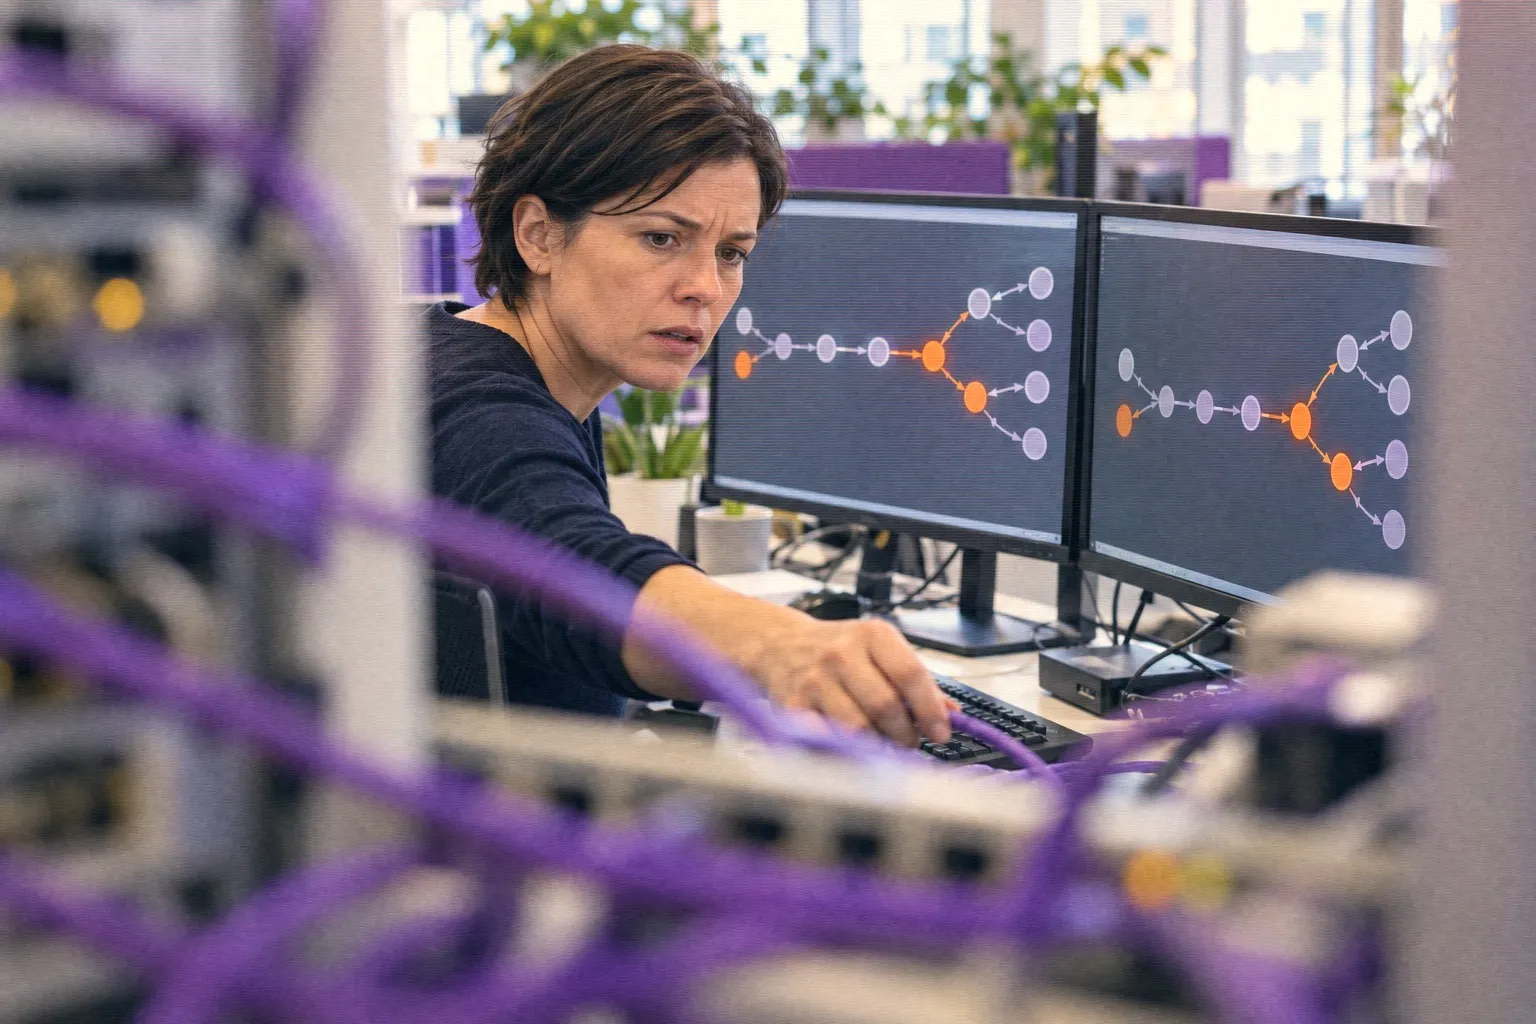
Flere og flere virksomheder bruger AI-agenter, altså små programmer med hvert sit job, fx oversættelse eller dataanalyse. Det åbner en ny dør for angribere: de kan få agenterne til at gøre ting, de ikke bør, fx hente indhold ud af databaser eller følsomme oplysninger om forretning og privatpersoner.
Det seneste halve år har Google og fire andre organisationer erkendt sårbarheder af samme type. Angriberen får fat i én agent inde i netværket og lader den sende skadelige instruktioner videre til de andre. Teknikken er en særlig form for prompt injection, hvor målet ikke er selve sprogmodellen, men en bestemt agent.
Problemet er tillid. Mange af de små specialagenter har svage sikkerhedsspærrer eller slet ingen. Og agenten længere nede i kæden stoler på den første og følger bare med. Noget, sprogmodellen selv ville have afvist, bliver dermed gennemført alligevel.
Den uafhængige forsker Syed Anas Mohiuddin testede agenter fra blandt andre Google, JP Morgan Chase, Weviate, Rapid7, den franske regerings tværministerielle digitale direktorat og den amerikanske føderale regering. Hans demonstrationsangreb udnytter huller i MCP, Model Context Protocol, som er én måde AI-apps og agenter kan tale sammen på inde i et internt netværk.
Rapid7s Douglas McKee beskriver det sådan: Hvert led i kæden gør præcis, hvad det er bygget til, og det er det, der gør det svært at opdage. Hver protokol tjekker sin egen hoveddør, mens ingen holder øje med gangen imellem.
Alvoren varierer. Sårbarheden hos Rapid7 fik kun 2,7 ud af 10 og blev rettet sidste måned. Googles var grovere med 8 ud af 10. Her kunne en tilpasset forespørgsel få et databaseværktøj til at følge en omdirigering til et internt endepunkt og sende forespørgsler på angriberens vegne. Google har rettet det.
Hvad betyder det for dig? Bruger du kun en enkelt AI-assistent privat, er der ingen grund til panik. Kører din virksomhed derimod flere agenter, der leverer opgaver til hinanden, så brug de næste uger på at spørge leverandør eller IT-ansvarlig, hvilke agenter der må give hinanden opgaver, og om der er kontrol imellem dem. Husk også at opdatere, når rettelser udkommer.
Kilde
Mere om emnet
Få ugens AI-nyheder i indbakken
Vælg selv niveau, emner og længde. Én mail om ugen, afmeld når som helst.
Tilmeld dig Promptly Nyhedsbrev