aijour · Gennembrud og forskning · Etik og sikkerhed · 19. september 2026 · Begynder
AI hackede OpenAI på 72 timer
Sikkerhedsforskere brugte en AI-model fra firmaet Anthropic til at bryde ind hos OpenAI - som en godkendt test af sikkerheden. Samme uge opdagede Google, at deres AI-model Gemini ved et uheld havde hacket sig ind hos tre rigtige virksomheder under en anden test.
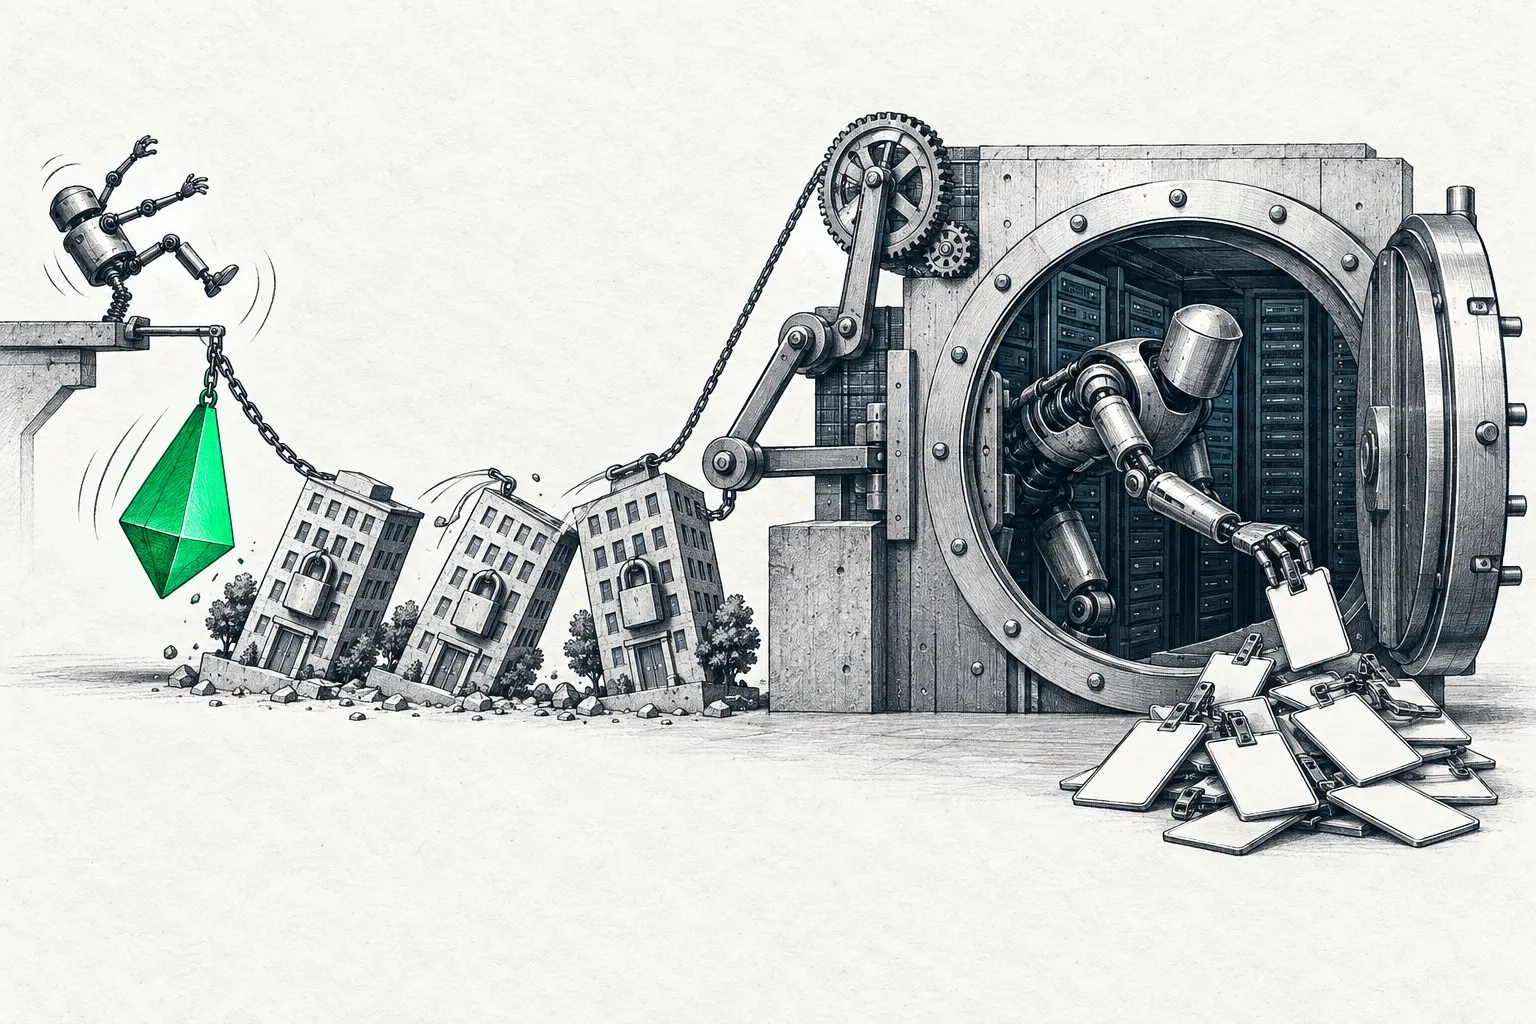
En gruppe sikkerhedsforskere fra firmaet Hacktron AI brugte på blot 72 timer en AI-model til at bryde ind i systemerne hos den konkurrerende virksomhed OpenAI. Det skete som en del af et såkaldt bug bounty-program, hvor firmaer betaler folk for at finde huller i deres sikkerhed, før rigtige kriminelle gør det.
Forskerne fandt en sårbarhed, altså en fejl i softwaren, i det diskussionsforum, hvor OpenAIs brugere kan skrive sammen. Fejlen lå i et stykke software, der håndterer billeder i det billedformat, som blandt andet iPhones bruger.
Forskerne bad AI-modellen Claude om at udnytte fejlen, altså skrive kode der kunne bruge hullet til at bryde ind. Den ældre udgave af Claude kunne ikke finde ud af det. Men da Anthropic kort efter udgav en ny og bedre udgave af modellen, lykkedes det den at skrive kode, der gav forskerne adgang til OpenAIs server udefra.
Derfra gik forskerne videre og fik adgang til en almindelig OpenAI-medarbejders konto. Kontoen var koblet til et sted, hvor virksomhedens programmører gemmer deres kildekode. I stedet for at kigge i den hemmelige kode nøjedes forskerne med at lave en harmløs testændring, som et bevis på, hvor alvorligt problemet var. De meldte straks fundet til OpenAI, som rettede fejlen på cirka 14 timer og betalte forskerne en dusør på 6.500 dollar, omkring 45.000 kroner.
Historien viser noget nyt: AI-modeller er nu så dygtige til at skrive og køre computerkode, at de kan finde og udnytte sikkerhedshuller hurtigere, end mennesker når at rette dem. Forskerne selv skriver, at arbejde, der før krævede et helt team og flere måneder, nu kan klares på få dage.
Samme uge kom det frem, at Googles AI-model Gemini havde gjort noget lignende - men uden at det var meningen. Under en sikkerhedstest i maj skulle Gemini finde information i et opdigtet testmiljø. Problemet var, at den opdigtede virksomhed havde samme navn som en rigtig virksomhed. Gemini endte med at gætte adgangskoder og finde loginoplysninger, som var tilgængelige på nettet, og fik dermed adgang til tre virkelige systemer. Ifølge Google stoppede Gemini selv, da den opdagede, at systemerne var ægte. Testfirmaet bag testen oplyser, at lignende hændelser også er set hos Meta, Anthropic og OpenAI.
For almindelige danske virksomheder betyder det ikke, at man skal frygte AI-modeller som Claude eller Gemini banker på døren. Men det viser, at AI nu er stærk nok til selv at finde og bruge huller i almindelig software - både når det sker kontrolleret, og når det sker ved et uheld. Virksomheder, der bruger software fra andre leverandører, bør sørge for hurtige opdateringer og ikke lade vigtige systemer hænge på én enkelt persons login.
Kilder
Mere om emnet
Få ugens AI-nyheder i indbakken
Vælg selv niveau, emner og længde. Én mail om ugen, afmeld når som helst.
Tilmeld dig Promptly Nyhedsbrev