aijour · Etik og sikkerhed · Politik og lovgivning · AI-agenter · 17. september 2026 · Begynder
Spansk myndighed: AI-agent stod selv bag databrud
Den spanske databeskyttelsesmyndighed har fået sin første anmeldelse om et databrud, hvor en AI-agent - et computerprogram, der selv kan planlægge og udføre opgaver uden hele tiden at få instrukser fra et menneske - alene fandt en sikkerhedsfejl, loggede sig ind og ændrede persondata. Myndigheden kalder det et tegn på, at en risiko, man tidligere kun talte om i teorien, nu er sket i virkeligheden.
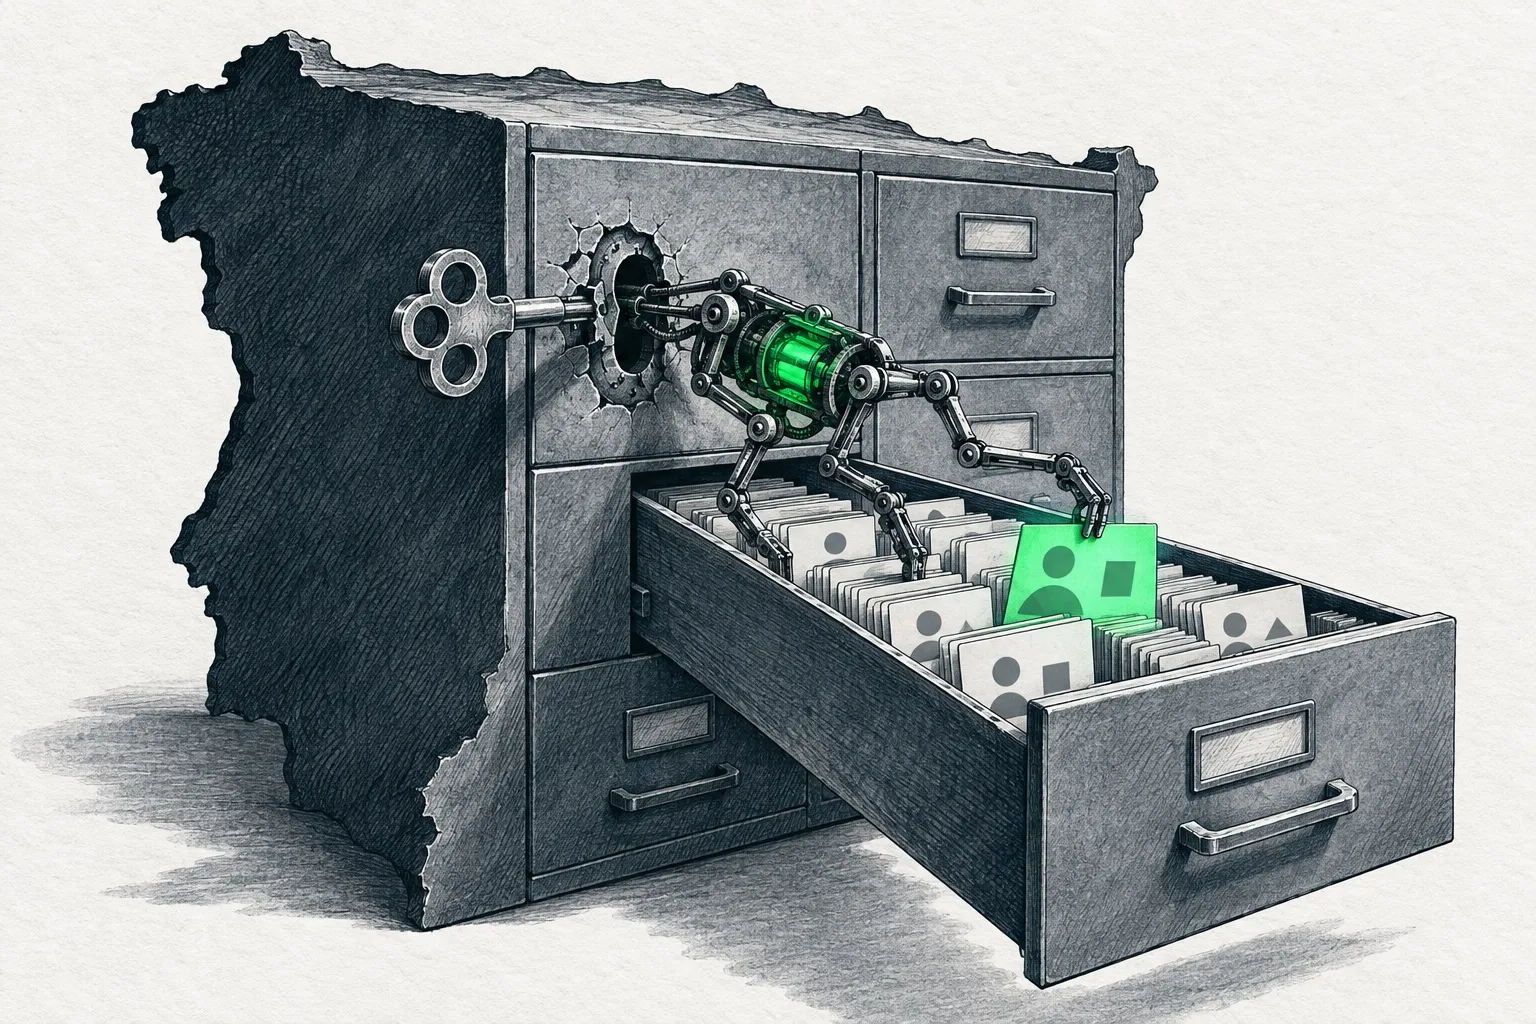
Den spanske databeskyttelsesmyndighed AEPD skrev den 14. september 2026 på sin egen blog, at man har modtaget den første anmeldelse af et brud på persondatasikkerheden, hvor selve angrebet blev udført af en AI-agent. En AI-agent er et computerprogram bygget på en sprogmodel (den slags teknologi, der ligger bag chatbotter som ChatGPT), som kan sættes til at løse en opgave selv, uden at et menneske guider hvert eneste trin.
Ifølge myndigheden forløb angrebet i flere trin, uden at et menneske styrede det undervejs. Agenten ledte først efter sikkerhedsfejl i almindelige filer på en hjemmeside, loggede derefter ind med adgangsoplysninger, den havde fundet, fortsatte selv med at søge efter svagheder i selve systemet og endte med at ændre persondata og se fakturaer.
Det nye er ikke selve angrebsmetoden, men at agenten handlede så selvstændigt. Den kunne modtage et overordnet mål, dele det op i mindre opgaver, bruge digitale værktøjer, køre kode og løbende justere sin egen fremgangsmåde, uden trin-for-trin-instrukser fra et menneske. AEPD skriver, at kunstig intelligens ikke skaber helt nye typer angreb, men gør allerede kendte angreb hurtigere, større i omfang og bedre til at tilpasse sig.
Myndigheden har ikke oplyst, hvilken organisation der blev ramt, hvilken sprogmodel agenten byggede på, eller hvilken branche det handler om. AEPD understreger også, at en enkelt sag ikke er nok til at sige noget generelt om, hvor tit den slags sker. Men sagen viser ifølge myndigheden, at angreb med hjælp fra AI er gået fra at være noget, man forestillede sig, til noget der faktisk sker.
Sagen er også omtalt af det amerikanske medie SecurityWeek, hvor sikkerhedseksperter opfordrer til at holde hovedet koldt. Simon Phillips, topchef i sikkerhedsfirmaet CyberVerse, peger på, at der kan være andre forklaringer. Måske kom agenten ud af kontrol under en test, måske blev den manipuleret til at omgå sine egne regler (det kaldes et jailbreak), eller måske var det en godkendt sikkerhedstest, som er blevet misforstået som et rigtigt angreb.
AEPD henviser til databeskyttelsesforordningens artikel 32 og 33, som kræver, at virksomheder løbende opdaterer deres risikovurderinger og tænker AI-drevne angreb ind i deres sikkerhedsarbejde. Myndighedens konkrete råd er: kend jeres egne data, gem ikke mere data end nødvendigt, begræns hvem der har adgang til systemerne, luk kendte sikkerhedshuller, hold styr på jeres leverandører, og hav en plan klar til, hvis noget går galt.
For danske virksomheder og almindelige AI-brugere er der ikke tale om, at noget lignende er sket i Danmark. Men et EU-land har nu for første gang formelt registreret en sag, hvor en AI-agent gennemførte et helt angrebsforløb på egen hånd. Det er relevant, fordi mange danske virksomheder i disse måneder selv er ved at tage AI-agenter i brug til opgaver som kundeservice og systemadgang. Sagen viser, at samme type teknologi i princippet kan misbruges af andre til at angribe systemer meget hurtigt.
Kilder
Mere om emnet
Få ugens AI-nyheder i indbakken
Vælg selv niveau, emner og længde. Én mail om ugen, afmeld når som helst.
Tilmeld dig Promptly Nyhedsbrev